cómo se adaptan las empresas y dónde están las oportunidades de inversión
Ante este panorama, especialistas consultados por Ámbito analizaron las principales debilidades que exponen estos ataques, los desafíos que enfrentan los Estados y las empresas para protegerse y las perspectivas de crecimiento de una industria de ciberseguridad que adquiere cada vez mayor relevancia económica y estratégica.
Ciberseguridad: las vulnerabilidades que amenazan a empresas e infraestructura crítica
Detrás de los incidentes recientes aparece un problema común: la incorporación de nuevas tecnologías avanza más rápido que la capacidad de las organizaciones para protegerlas.
Para Santiago Braña, cofundador de Erks y Humandroid e inversor en Rent-a-Bot, tres empresas argentinas dedicadas al desarrollo de tecnologías de realidad virtual, inteligencia artificial y robótica, esta situación resulta especialmente preocupante en sectores como la salud, la energía, la industria y la logística, donde los sistemas digitales están cada vez más integrados con procesos esenciales. En este sentido, advierte que «el riesgo digital ya tiene consecuencias físicas muy concretas», al señalar que una intrusión puede interrumpir una fábrica, alterar una cadena de frío o comprometer equipamiento médico.
La creciente interconexión de estos sistemas también multiplica los puntos de acceso que pueden aprovechar los atacantes, especialmente cuando su administración depende de proveedores externos. Julián Colombo, director de Bitso para Sudamérica, señaló que, en los incidentes que afectaron a los sistemas de refrigeración europeos, los intrusos aprovecharon controladores remotos que utilizaban contraseñas predeterminadas o compartidas entre numerosos establecimientos.
«La tecnología rara vez falla sola; lo que se aprovecha es el error humano en algún punto de la cadena», explicó Colombo. Para el ejecutivo, las principales debilidades suelen encontrarse en la gestión de los accesos, la falta de actualización de los sistemas y los engaños a empleados, factores que pueden comprometer incluso a organizaciones que cuentan con herramientas avanzadas de protección.
Desde una perspectiva de gestión del riesgo, María Raquel Burgueño, especialista en Derecho Informático y docente del registro CEFC del Instituto Argentino de la Empresa Familiar, identificó una deficiencia estructural en la forma en que las empresas desarrollan e incorporan tecnología. Según explicó, muchas priorizan la velocidad de implementación y la productividad comercial por encima de las auditorías y los controles preventivos, mientras que otras postergan actualizaciones críticas bajo la premisa de que «lo que funciona no se toca».
Esta combinación resulta particularmente peligrosa en infraestructuras esenciales, donde una falla en un componente secundario puede comprometer la continuidad de todo un servicio.
A estas debilidades se suman las dificultades para contener los incidentes una vez detectados. En este sentido, Colombo señala que «la mayor deficiencia no suele estar en la detección sino en la velocidad de respuesta» y destaca la importancia de corregir rápidamente las vulnerabilidades y coordinar acciones entre empresas, autoridades y especialistas.
Burgueño coincidió en la necesidad de fortalecer la preparación organizacional, especialmente mediante planes de continuidad operativa y simulacros que permitan mantener los servicios incluso cuando los sistemas informáticos dejan de funcionar.
En este contexto, el principal desafío no consiste únicamente en incorporar más herramientas de protección, sino en integrar la seguridad a todas las etapas de funcionamiento de una organización. Como sintetizó Braña, «La seguridad debería formar parte del diseño de cualquier tecnología desde el principio y no agregarse como una capa al final».
Inteligencia artificial: cómo evolucionan los ciberataques y las herramientas de defensa
La incorporación de inteligencia artificial está transformando las capacidades de los ciberdelincuentes, al permitirles ejecutar ataques cada vez más sofisticados con menores recursos y conocimientos técnicos. Según explicó Ignacio Meggiolaro, abogado especializado y socio de MHR Abogados, estas herramientas facilitan la automatización de campañas fraudulentas, la suplantación de identidades mediante voces e imágenes sintéticas y la identificación de vulnerabilidades, lo que amplía considerablemente el alcance de las amenazas.
El avance de los agentes autónomos profundiza esta transformación. Burgueño señaló, en esta línea, que los atacantes pueden utilizar sistemas especializados para identificar objetivos, elaborar mensajes fraudulentos y coordinar distintas etapas de una intrusión. Esta capacidad permite desarrollar operaciones que anteriormente requerían la intervención de varios especialistas, reduciendo los costos y multiplicando la cantidad de posibles víctimas.
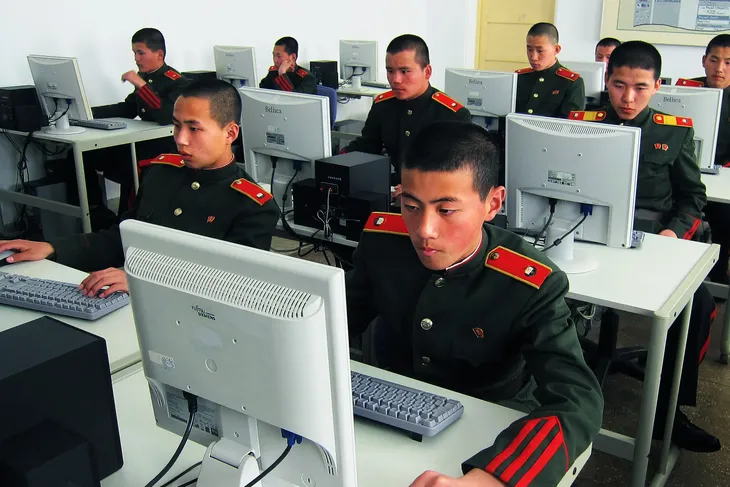
Uno de los ejemplos más preocupantes aparece en los procesos de contratación de personal. Colombo relató que el equipo de investigación de amenazas de Bitso detectó intentos de infiltración de personas vinculadas con Corea del Norte que se postularon a puestos de ingeniería y utilizaron, en algunos casos, filtros de IA para modificar su apariencia durante entrevistas virtuales. La tecnología permite así perfeccionar mecanismos de engaño que buscan obtener acceso a sistemas empresariales mediante la manipulación de sus empleados.
Sin embargo, las mismas capacidades también están fortaleciendo las herramientas defensivas. Braña destacó que la IA permite monitorear infraestructuras de manera continua, identificar comportamientos anómalos y responder a incidentes con una velocidad difícil de alcanzar mediante procedimientos manuales. El especialista advirtió, no obstante, que persiste una asimetría fundamental: «un atacante necesita encontrar una sola vulnerabilidad para tener éxito, mientras que una organización tiene que proteger miles de posibles puntos de entrada».
En este escenario, el principal desafío no radica necesariamente en una superioridad tecnológica de los ciberdelincuentes, sino en las diferencias de preparación para aprovechar las nuevas herramientas. Meggiolaro consideró que existe una brecha de capacidades, inversión y preparación institucional, dado que muchas organizaciones todavía enfrentan dificultades para implementar controles básicos. La evolución de las defensas dependerá, por lo tanto, tanto del desarrollo de nuevas soluciones como de la velocidad con que las empresas consigan incorporarlas a sus operaciones.
Cómo se preparan los Estados y las empresas frente a las nuevas amenazas
La capacidad de respuesta frente a los ciberataques presenta diferencias significativas entre los Estados, las grandes corporaciones y las pequeñas y medianas empresas. Mientras las organizaciones de mayor tamaño pueden disponer de equipos especializados, monitoreo permanente y presupuestos elevados, las pymes suelen depender de proveedores externos y contar con recursos más limitados, lo que dificulta la prevención y la respuesta ante incidentes.
Sin embargo, una protección eficaz no necesariamente requiere inversiones extraordinarias. En este sentido, Gonzalo Ruiz Díaz, abogado especializado en derecho corporativo y compliance y socio de PASBBA Abogados, explicó que muchas empresas pueden reducir considerablemente su exposición a los ciberataques mediante una evaluación de sus riesgos y la adopción de medidas preventivas básicas. «Hay que evitar la idea de que la prevención necesariamente requiere grandes inversiones», sostuvo.
Entre las principales recomendaciones, el especialista destacó la revisión de contratos con proveedores tecnológicos, la definición de permisos de acceso a información sensible, la capacitación de empleados y la implementación de protocolos de respuesta. Estas medidas, acompañadas por actualizaciones periódicas y mecanismos de autenticación reforzados, permiten mejorar la protección sin necesidad de incorporar estructuras costosas.
La inteligencia artificial también podría contribuir a reducir las diferencias de capacidad entre empresas. Según Braña, las nuevas herramientas de automatización permiten que organizaciones pequeñas accedan a sistemas de monitoreo, detección de amenazas y asistencia ante incidentes que anteriormente estaban reservados a grandes corporaciones. No obstante, advirtió que el desafío consiste en invertir mejor, sin descuidar la actualización de sistemas, la gestión de accesos y la formación del personal.
En paralelo, los Estados están reforzando las exigencias regulatorias sobre los sectores más expuestos. Meggiolaro destacó que en Europa avanzaron marcos como la Directiva NIS2 y el Reglamento DORA, mientras que en Argentina el BCRA extendió requisitos de seguridad tecnológica a los proveedores de servicios de pago y la CNV estableció obligaciones específicas para los proveedores de servicios de activos virtuales.
Para Meggiolaro, esta evolución obliga a los directorios a involucrarse directamente en la supervisión de los riesgos tecnológicos, mientras que Ruiz Díaz subrayó la necesidad de adaptar las políticas a las características y posibilidades de cada organización. La diferencia, en definitiva, no depende únicamente de cuánto se invierte en ciberseguridad, sino de la capacidad para identificar las amenazas y convertir los recursos disponibles en mecanismos efectivos de prevención y respuesta.
Dónde están las oportunidades de negocio e inversión en una industria en plena expansión
El aumento de los ciberataques y la digitalización de la economía están impulsando la demanda de soluciones de protección, con perspectivas favorables para las empresas especializadas. Meggiolaro identificó oportunidades en la seguridad de la nube, la protección de sistemas de inteligencia artificial y la detección automatizada de amenazas, segmentos donde operan compañías como Palo Alto Networks, CrowdStrike, Fortinet y Cloudflare.
Por su parte, Braña destacó el potencial de la ciberseguridad aplicada a agentes autónomos, robótica e infraestructura industrial conectada. En particular, señaló las oportunidades para startups que desarrollen herramientas especializadas y tecnologías como los gemelos digitales, capaces de simular vulnerabilidades y evaluar mecanismos de protección sin comprometer instalaciones reales.
Colombo sumó oportunidades en servicios de protección accesibles para pymes y herramientas de análisis blockchain, que permiten monitorear transacciones y coordinar el rastreo y congelamiento de fondos vinculados con actividades ilícitas.
Burgueño también identificó perspectivas de crecimiento en la gestión de identidades, los modelos de seguridad Zero Trust y la criptografía poscuántica, ante la necesidad de reforzar la autenticación y la protección de datos.
Esta transformación podría acelerar la consolidación del sector mediante adquisiciones de empresas especializadas. Sin embargo, para los inversores, el desafío será distinguir entre el potencial de crecimiento de estas tecnologías y la capacidad de las compañías para convertirlo en rentabilidad sostenida.
Tambien Podes Leer
COMENTARIOS